Domain 3bx.de kaufen?
Wir ziehen mit dem Projekt
3bx.de um.
Sind Sie am Kauf der Domain
3bx.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 3bx.de kaufen?
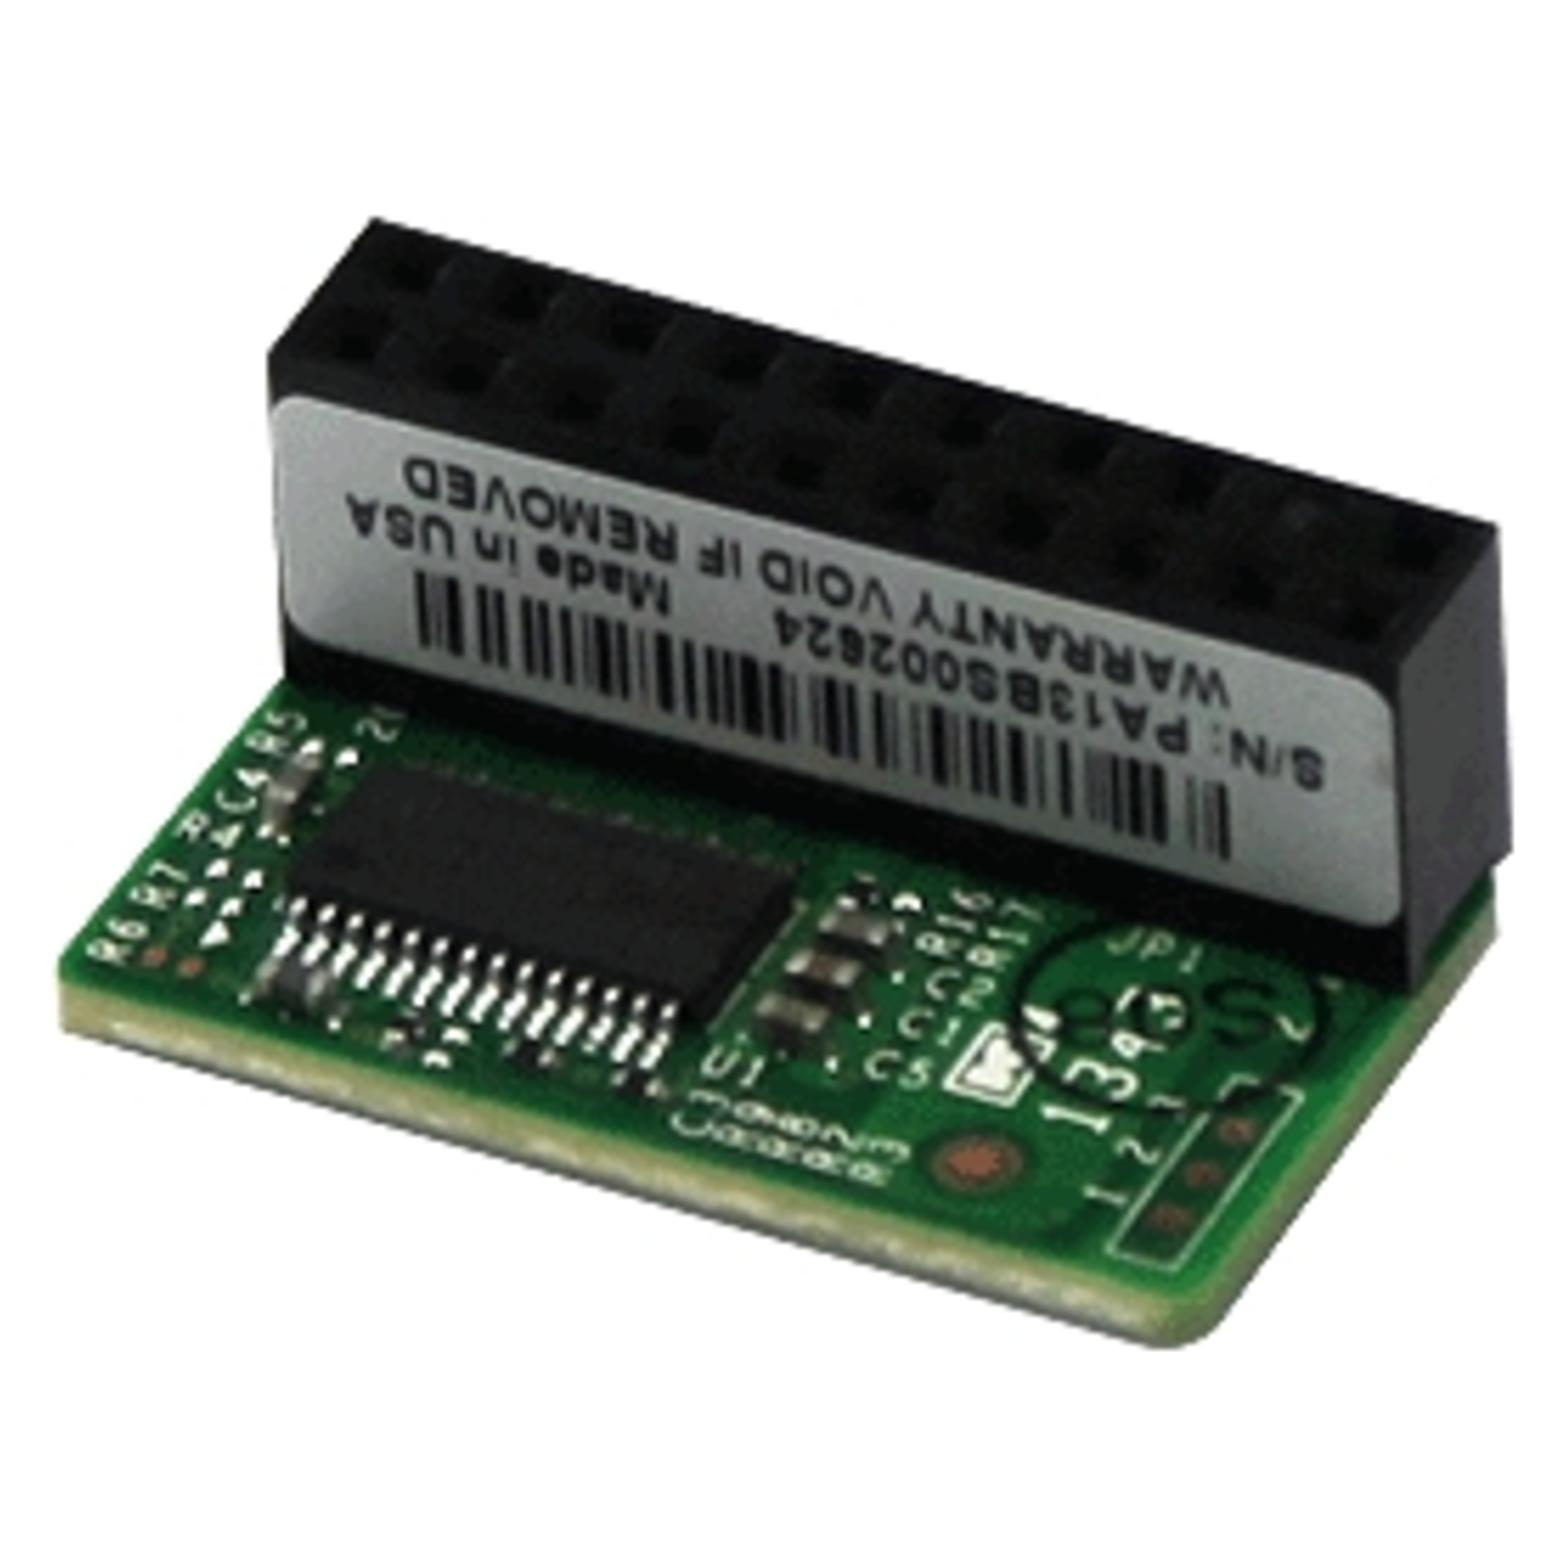
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
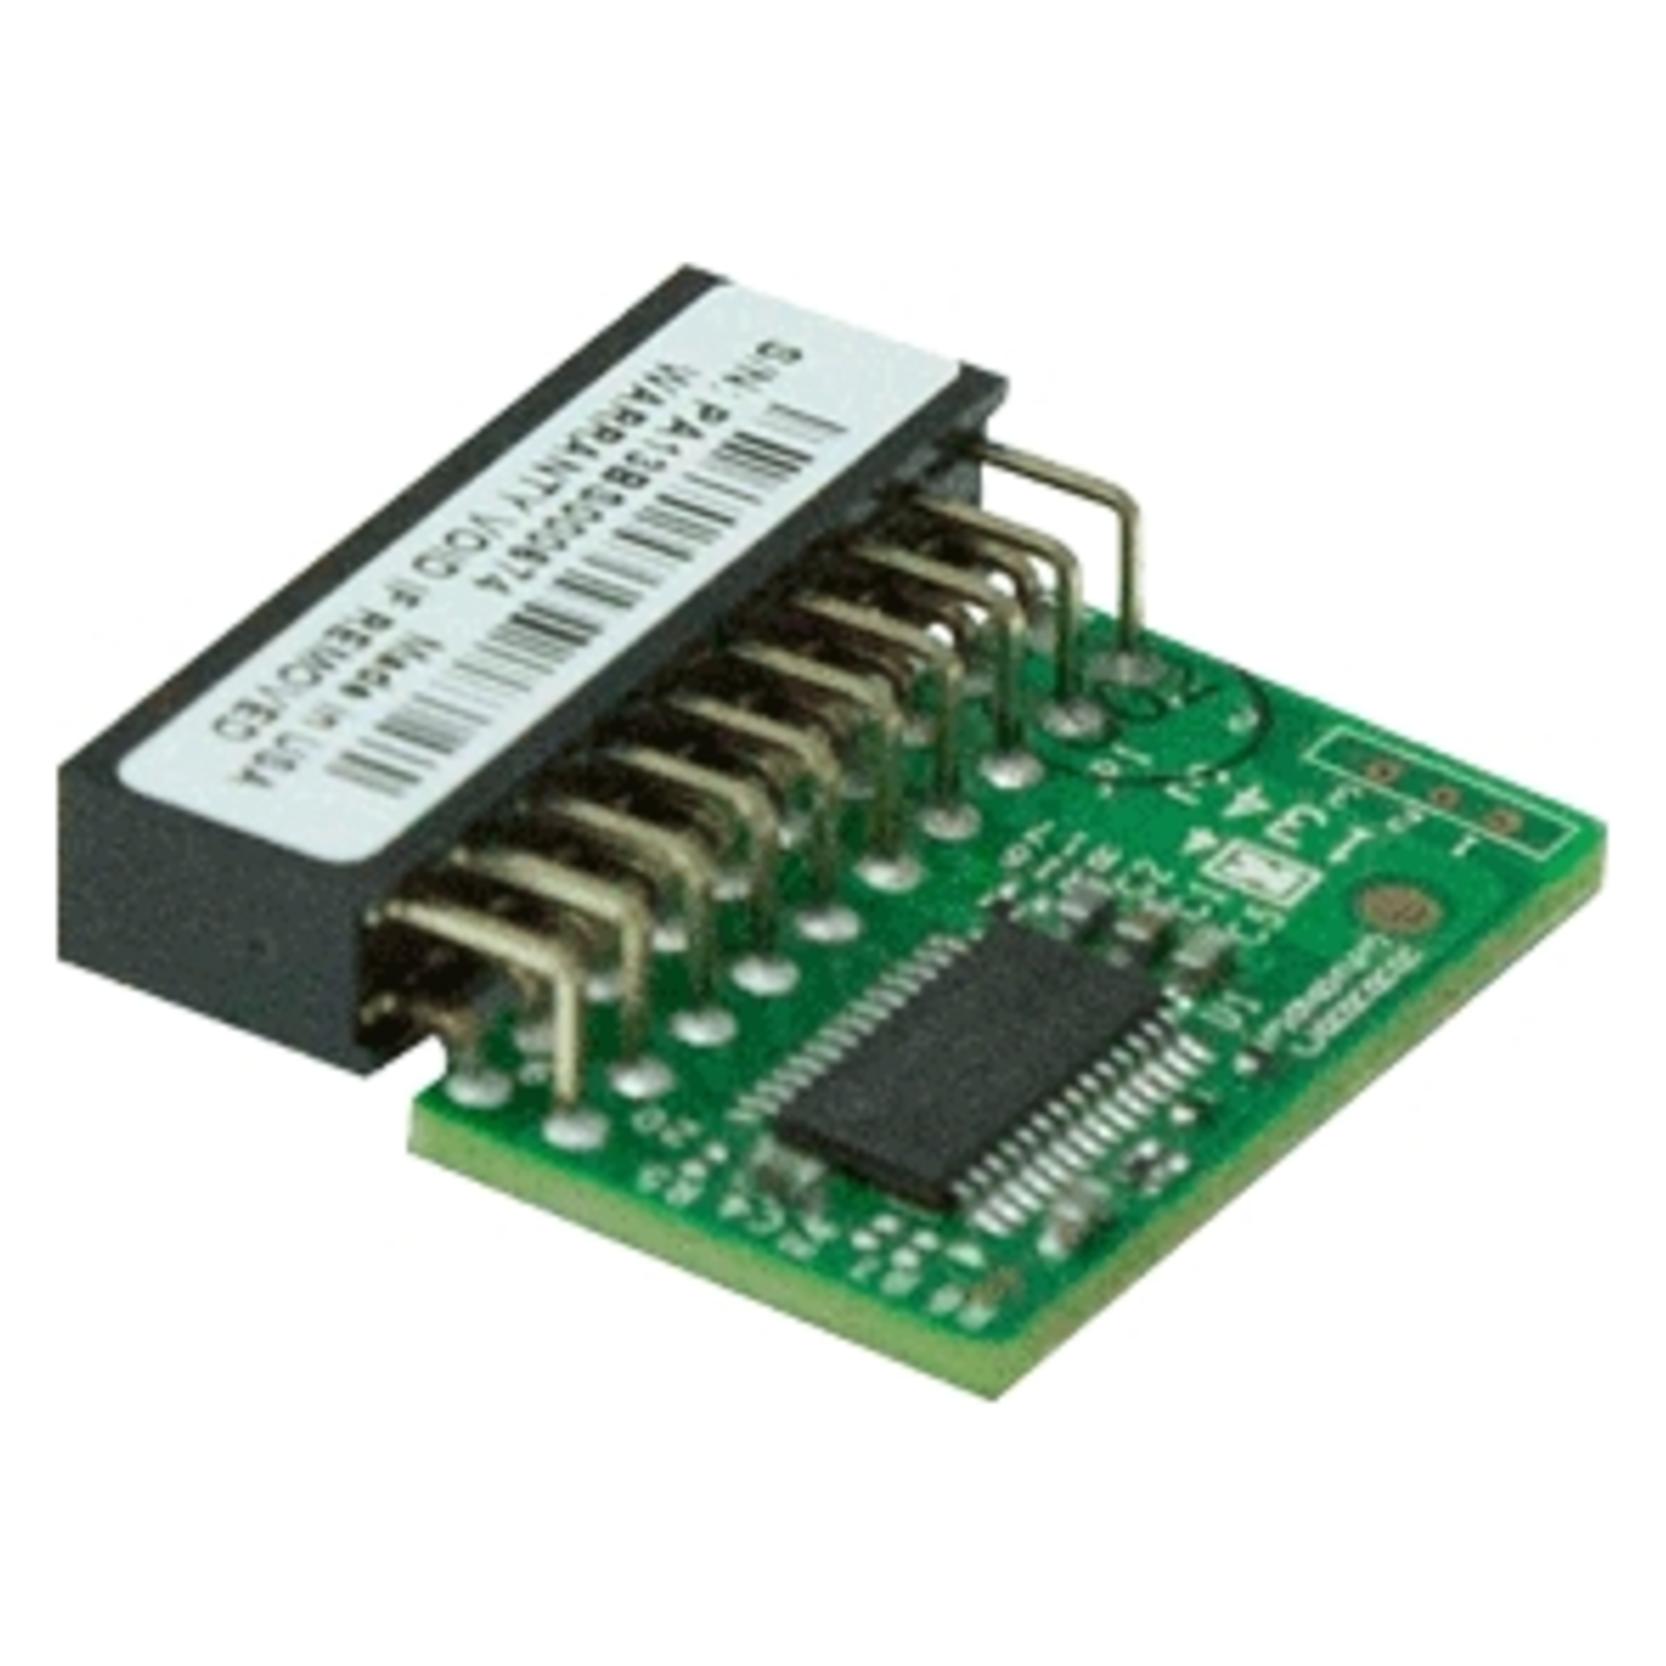
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für Tpm
-
Gemeinschaftsprojekt GesundheitGemeinschaftsprojekt Gesundheit , Die Gesundheitsversorgung in Deutschland ist nicht auf der Höhe der Zeit. Während sich andere Branchen rasant weiterentwickeln, scheint eine Transformation der Versorgungsstrukturen in weiter Ferne. Das Ziel ist dabei klar: Wir alle wünschen uns ein patientenorientiertes, integriertes und leistungsfähiges Gesundheitssystem. Doch wie kommen wir dahin? Fakt ist: Den Weg können wir nur gemeinsam beschreiten - nicht nach Sektoren getrennt, sondern akteursübergreifend, die Interessen aller auf ein gemeinsames Ziel vereinend. Ein solches "Gemeinschaftsprojekt Gesundheit" kann jedoch nicht in alten Denkmustern gelingen. Es ist Zeit für Value-Based Care: Value, also die durch die Versorgung erzielten Gesundheitsergebnisse, ist dabei die gemeinsame Zielgröße, die alle Stakeholder motiviert. Value-Based Care verbindet sowohl harte als auch weiche Faktoren: Fragen der Vergütung und Kosten von Gesundheitsdienstleistungen sowie das Messen der dadurch erzielten Ergebnisse gehen einher mit Aspekten der Kooperation und Koordination von Versorgung sowie mit Kommunikation, Kulturverständnis und Rollenbildern. Folgenden konkreten Fragestellungen geht das Buch nach: - Was ist das Konzept von Value-Based Care und welche Relevanz hat es für die Transformation der Gesundheitsversorgung? - An welchen Werten und Zielen sollte eine patientenorientierte und leistungsfähige Gesundheitsversorgung ausgerichtet sein? - Welche konkreten Methoden, Konzepte und Versorgungsformen folgen schon der Idee von Value-Based Care? - Wie muss sich die Organisation der Akteure untereinander sowie ihre jeweilige Kultur verändern? Dem Verständnis eines Gemeinschaftsprojektes folgend bringt dieses Buch Autorinnen und Autoren aus unterschiedlichen Versorgungsbereichen zusammen und zeigt mit zahlreichen englischsprachigen Beiträgen internationale Anknüpfungspunkte auf. Denn auch hier zeigt sich: Wir befinden uns nicht auf einer nationalen Insel, unsere Problemlage gilt im Wesentlichen für alle westlichen Länder. Dieses Buch motiviert so zur Umsetzung von Value-basierten Versorgungsansätzen und gibt Ideen und Werkzeuge zur praxisorientierten Umsetzung an die Hand. , Rakel > Autopflege & Aufbereitung , Erscheinungsjahr: 20241129, Beilage: Paperback, Titel der Reihe: Schriftenreihe des Bundesverbandes Managed Care#9#, Redaktion: Hager, Lutz~Hahn, Ursula~Knieps, Franz~Klapper, Bernadette~Lutz, Bettina~Simon, Benedikt~Nüsken, Johanna, Seitenzahl/Blattzahl: 351, Abbildungen: 34 schwarz-weiße Abbildungen, 6 schwarz-weiße Tabellen, Keyword: Best Practice; Bevölkerungsgesundheit; Bundled Payment; DiGA; Digitalisierung; Ergebnishonorierung; Gesundheitsversorgung; Health System Performance Assessment; Integrierte Versorgung; Patient-Reported Outcomes; Patientenorientierung; Patientenzentrierung; Prävention; Qualitätssicherung; Shared Decision Making; Shared-Savings-Modelle; Value-Based Care; Vergütung; Versorgungsmodelle; Versorgungssystem; ePA, Fachschema: Heilkunde~Humanmedizin~Medizin~Medizin / Allgemeines, Einführung, Lexikon, Imprint-Titels: Schriftenreihe des Bundesverbandes Managed Care, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 26, Gewicht: 968, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.